收录于 · 算法竞赛
定义 带余除法
对于给定的任意整数 其中 ,存在唯一的整数对 使得 且 。
证明用到良序原则 (自然数的非空子集必然存在一个最小元素)。
先考虑存在性的证明。构造集合 ,那么必然存在一个最小元 ,满足 。接下来证明 ,这很显然,因为如果 则存在 ,也在集合 中,矛盾。接下来证明唯一性。由于 ,所以只存在唯一的 满足 ,那么也就只有唯一 。
定义 整除
若 则称 整除 ,记作 。称 是 的约数。整除具有传递性。
定义 最大公约数
对于两个数,如果 且 则称其为公约数,其中最大的称为最大公约数记作 。
定义 素数 只有 和其本身两个约数的数是素数,除了 和其本身还有其他的约数的数是合数, 和 既不是素数也不是合数。
定理 唯一分解定理
任意正整数 ,其中 是质数。
定理 欧几里德算法
。其中 代表 带余除法 所得的余数 。
证明之前先证一个引理, 。假设 ,设 ,那么 。所以 。这里用反证法,如果 ,那么设 则 ,那么 至少是 。这和 矛盾。
有了这个引理之后,根据带余除法的定义,就可以证明该定理了。
定理 扩展欧几里德算法
定理 裴蜀定理 方程 存在整数解 。
纯数学证明可以构造集合并继续应用良序定理,这里给出扩展欧几里德算法的直接构造。
设 , 欧几里得算法 的最后一步会得到两个数 ,然后令,就得到了一组解。假设当前我们要求一组解满足 ,且我们已经得到了一组解满足 。拆开来得到 ,所以我们可以令 而得到一组解。一直这么推下去就可以得到最后的答案,其实这是一个高斯消元的过程。
定义 同余
如果整数 和 满足 ,则称 模 同余。记作 。
命题 如果 而且 ,则 且 。
定理 消去律
设 , 是一个正整数。如果 ,且 ,则 。
,由于 所以 。
定义 乘法逆元
满足 。显然乘法逆元不一定存在。
求关于 的同余方程 的最小正整数解。
也就是 的最小正整数解,运用扩展欧几里德算法即可。
求 模 的逆元。
设 。
定义 等价类
显然, 同余关系 是一种等价关系。如果有一种等价关系定义在集合 上,则该等价关系会把集合 划分为不相交的子
集,这些子集我们称为等价类。
定义 同余类
考虑整数集合 ,设 为正整数,则模 的同余关系把 划分为 个等价类。任意整数 所落在的等价类记为 ,即所有模 同余的整数形成的集合。
模 同余类 的集合记为 ,该集合恰好有 个元素,即: 。
定义 最小剩余系
的所有最小非负代表元的集合 。
定理 费马小定理
。
引理 是 的一个置换。
反证法,若存在 ,则 矛盾。
下证费马小定理
所以显然有 。
定义 欧拉函数
记 中与 互质的数的个数为 ,即为欧拉函数。
命题 若 是素数, 。
显然 的剩余系里都与 互质,那么每 个数里会有 个互质,于是 。
定理 欧拉函数是积性函数,即 。
这其实可以用剩余系得思想来推,即证明 双射 。当然还可以用容斥的角度,类似上面的证明。还有一个比较巧妙的用了狄利克雷卷积,这里就不过论述。
命题
,而后者刚好就是 。
欧拉函数的应用
定理 欧拉定理
。
定义 简化剩余系
所有和 互质的数构成的剩余类的集合。
证明欧拉定理等价于证明简化剩余系 是简化剩余系的置换,其实和上面的反证法一模一样。
定理 扩展欧拉定理
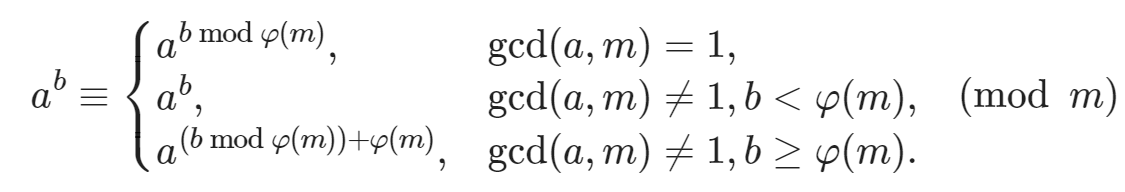
好复杂,但是可以根据欧拉定理记忆,先丢一个证明 。
定理 素数的整除性
设 , 为素数。如果 ,则 或 。
推论, 。
定理 欧几里得定理
素数有无穷多。
使用反证法。设素数有穷, ,构造 ,这个数显然不能被任意一个素数整除,那么也就不能被任意一个数整除,所以它也是一个素数。
定理 狄利克雷定理
存在无穷多的素数满足 ,其中 。
定理 素数定理
记 为素数个数,则
定理 威尔逊定理
是素数的充要条件是
时显然不行。
先证充分性,对于 有 ,我们只需将 与 配对即可,充分性得证。
必要性显然,若 为合数则取一个质因子即可。
定理 Lucas 定理
是质数。
定理 库默尔定理
在 中的位数等于 在 进制下进位的次数。
定理 扩展 Lucas 定理
等价于求
考虑由于逆元不一定存在所有不能直接求逆元,把 的倍数全部除掉,得到 ,后面的东西显然可以预处理。前面的部分递归做即可。
code
定义 素性测试
素性测试问题,即如何判断一个大的奇整数 n 是否素数。
试除法
枚举 ,看看能不能整除 。这是最暴力的方法,时间复杂度
对上述算法优化,约数是成对出现的所以枚举到 即可,时间复杂度 。
Miller-Rabin 素性测试
费马小定理的逆定理虽然不成立,但是可以勉强用来判断。而满足费马小定理的合数称作卡麦尔数。
定理 二次探测定理
如果 为质数,则 且 的解为 。
我们可以在费马小定理后以此判断 是不是 。
已经证明若随机选择 个底数则这样做出现伪素数 的概率不大于 。
code
定义 原根
对于群 是循环群 ,则称其生成元是 的原根。即满足阶是 的元素 。
满足 的群 都是循环群。
原根可以生成群内所有元素,原根有 个。
定理 原根判定定理
是原根,当且仅当 。
最小原根的数量级是 的。
定理 中国剩余定理
物不知数问题:
有物不知其数,三三数之剩二,五五数之剩三,七七数之剩二。问物几何?
化解为线性方程组来表示即为:
对于这个方程组我们可以对于每个方程构造一个数使得其模其它模数为 0,模自己的模数为答案。
即对于上面的方程可以构造:
全部加起来即可得到一组特解 。然后得到通解 。 是模数的最小公倍数。
可以得到最小正整数解: 。
通过这个例子我们可以得到下面的结论:
如果模数两两互素,设 。根据古人的智慧我们可以构造出一个特解: 。
容易证明这个特解是对的,然后我们就可以得到通解: 。
多数情况下模数不是质数,所以要用 exgcd 求逆元。
定理 扩展中国剩余定理
这个时候,我们就要每个方程轮流按顺序求解。
假设我们已经求出一个解。这个解满足前个方程。现在我们将其和第个方程合并。
具体操作就是将其代入第个方程来解出得到未知数的一个通解。
设第个方程是形如的。
解方程的过程:
如果这个方程无解则整个方程组无解。
设
解得: 。
带回 的解,得: 。
将 更新为 , 更新为 即可。
第一个方程显然可以得到一组解
定义 二次剩余
设 是奇素数, 是与 互质的整数,询问是否存在 使得 。
定义 勒让德符号
定义 的勒让德符号为:
定义 欧拉准则
当 时, 。
否则, ,又 。
推论
设 是奇素数,则
定理 二次互反律
定理 Cipolla 算法
我们随机一个 ,令 。将数系扩充成 ,相当于复数里面的 。我们反复随机 ,直到 不是一个二次剩余。然后大概可以证明这样的 的大概有一半,所以期望随机二次既可以随机出一个,然后答案就是 。
证明先考虑两个引理:
第一个考虑拆成 ,第二个考虑二项式定理 展开。
然后这个证明就很显然了,直接暴力平方展开 然后替换,最后是一个平方差 的形式,相信大家都会。
显然 都是二次剩余。
提交记录
定义 离散对数
是一个整数 对于给定的 满足下面的方程:
记作 。通常情况先我们把这叫做 【阶】, 。记作 。
显然离散对数不一定存在。比如: 。
定理 BSGS
当 时我们可以使用大步小步(Baby Step Giant Step)算法。
注意到 ,我们有欧拉定理 。所以 至多有 种取值(也就是其循环节为 )。设 , 是我们随便取的一个数,那么有 ,我们预处理 ,枚举 即可求出 (其实这个过程已经可以求出阶 了)。
时间复杂度 ,随便根号平衡一下得 。
定理 扩展 BSGS
用于解决 时的情况。设 ,那么有 。于是这么一路递归除下去即可。注意判断无解,当 不整除 时即无解。
递归完之后就可以正常的 bsgs 了。
定理 pohlig-hellman 算法
这里我们不妨设模数是个大质数 。我们可以找出一个原根 ,然后求 。
算法思想大概就是想把 质因数分解为 ,然后计算 。
考虑 。所以有
所以令 取代原来的 就可以在 范围内求 了。
所以我们需要解决的问题变成了 ,其中 。考虑将 写成 进制数,显然有 位,从低到高逐位确定。即 。然后当我们想要求 的时候,就计算 ,容易发现这又可以写成 的形式,但是这时 的范围就变成了 。这个时候我们就可以直接 BSGS 了。
综上所述,整个算法的复杂度为 。比普通 BSGS 有了不小的提升。
定理 pollard-rho 算法
定义 线性递推数列
主要研究二阶常系数齐次线性递推,即斐波那契数列 。下面的公式仅考虑一般情况( )
定理 皮萨诺周期
斐波那契数列模 的周期不超过 。
WC 2021 斐波那契
这种分析的方法太经典了。
设 , 就是常见的斐波那契数列,易得 。
于是我们只需找出最小的 使得 ,如果 是质数我们可以直接预处理(这里用到结论 的循环节是 的)。
否则考虑除掉 ,变成 ,注意到这时还是有可能不互质。
但是相邻斐波那契数是互质的,记 ,可以再除掉这个 。于是有 ,这时直接预处理 即可。
用一个三元组维护 维护即可。
本文使用 Zhihu On VSCode 创作并发布